
-
 فروش از انبار فروشگاه لافند
-
 حمل و نقل
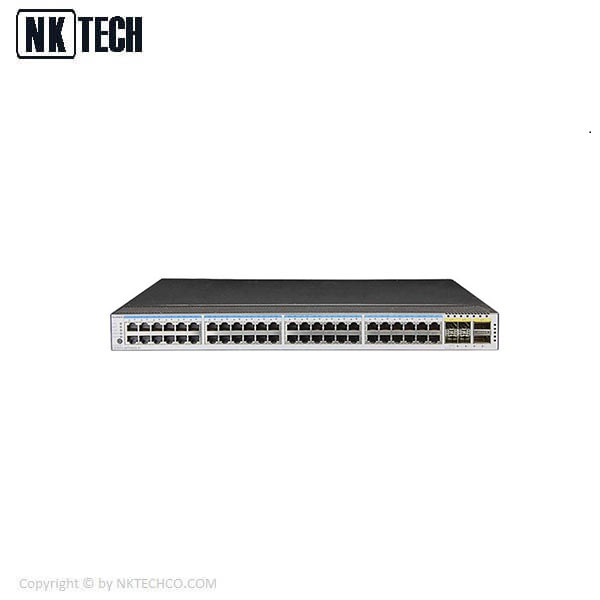
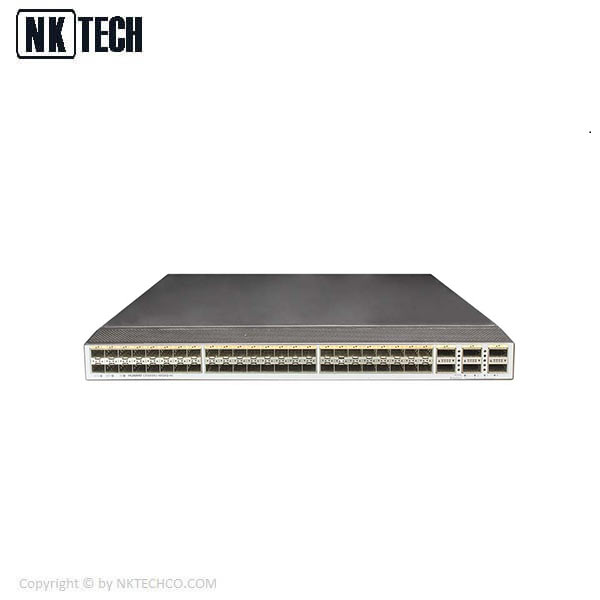
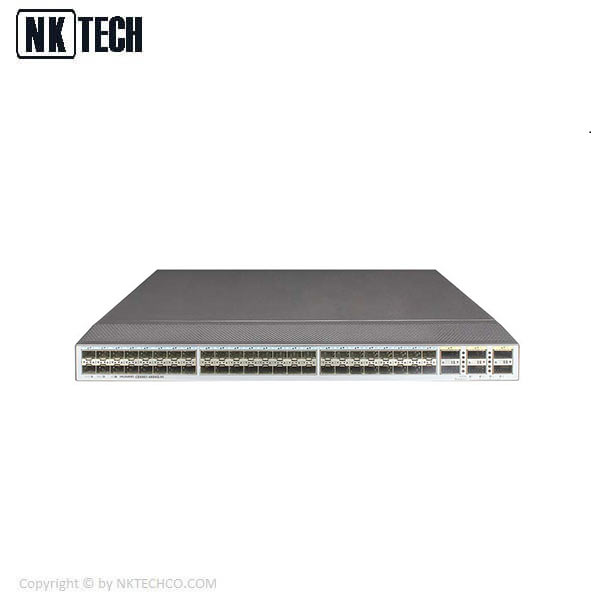
CE6851-48S6Q-HI-B is Huawei CE6851-48S6Q-HI Switch(48-Port 10G SFP+,6-Port 40GE QSFP+,2*FAN Box,Port-side Intake,Without Power Module). Support for Fiber Channel over Ethernet (FCoE) allows a single network to carry storage, data, and computing services, reducing network construction and maintenance costs The industry.
فروش از انبار فروشگاه لافند
فرصت خرید امروز
حمل و نقل
ارسال اکسپرس به آدرس شما
2 تا 3 روز
سراسر ایران
 1 سال گارانتی تعویض
اطلاعات بیشتر
سوئیچ شبکه هوآوی مدل CE6851-48S6Q-HI-B (48 پورت 10G SFP + ، 6 پورت 40GE QSFP + ، جعبه 2 * FAN ، ورودی پورت ، بدون ماژول برق) است. پشتیبانی از کانال فیبر از طریق اترنت (FCoE) به یک شبکه واحد امکان حمل و نقل ، داده و خدمات محاسباتی را می دهد ، هزینه های ساخت و نگهداری شبکه را کاهش می دهد. این سوئیچ در ابعاد 442mm x 420 mm x 43.6 mm و وزن 8.7 کیلوگرم ساخته شده که از 288 هزار کاربر پشتیبانی می کند زیرا مک آدرس آن برابر 288k است. این سوئیچ داده های شبکه را با ظرفیت 1.44 Tbit/s و نرخ حمل و نقل 1,080 Mpps انتقال می دهد. پهنای باند سوئیچینگ پهنای باند ورودی و خروجی کل پورت ها است.

CE6851-48S6Q-HI-B مشخصات |
|
| 10G Base-T Ports |
0 |
| SFP+ Ports |
48 |
| FC Ports |
0 |
| QSFP+ Ports |
6 |
| ظرفیت سوئیچ |
1.44 Tbit/s |
| نرخ حمل و نقل |
1,080 Mpps |
| طراحی جریان هوا |
Front-to-back or back-to-front |
| مجازی سازی دستگاه |
iStack |
|
Super Virtual Fabric (SVF) |
|
| مجازی سازی شبکه |
M-LAG |
|
TRILL |
|
| آگاهی از VM |
Agile Controller |
| همگرایی شبکه |
FCoE |
|
DCBX, PFC, and ETS |
|
| قابلیت برنامه ریزی |
OpenFlow |
|
OPS |
|
|
Puppet, and OVSDB plugins released on open source websites |
|
|
Linux container for open source and customization programming |
|
| تجزیه و تحلیل ترافیک |
NetStream |
|
sFlow |
|
| VLAN |
Adding access, trunk, and hybrid interfaces to VLANs |
|
Default VLAN |
|
|
QinQ |
|
|
MUX VLAN |
|
|
GVRP |
|
| ACL |
Ingress: 3,750 Egress: 1,000 |
| مک آدرس |
Maximum: 288k |
|
Dynamic learning and aging of MAC addresses |
|
|
Static, dynamic, and blackhole MAC address entries |
|
|
Packet filtering based on source MAC addresses |
|
|
MAC address limiting based on ports and VLANs |
|
| ARP (حداکثر) |
128k |
| IPv4 FIB (حداکثر) |
256k |
| IP Routing |
IPv4 routing protocols, such as RIP, OSPF, BGP, and IS-IS |
|
IPv6 routing protocols, such as RIPng, OSPFv3, IS-ISv6, and BGP4+ |
|
| IPv6 FIB (حداکثر) |
128k |
| IPv6 |
IPv6 Neighbor Discovery (ND) |
|
Path MTU Discovery (PMTU) |
|
|
TCP6, ping IPv6, tracert IPv6, socket IPv6, UDP6, and Raw IP6 |
|
| چند رسانه ای FIB (حداکثر) |
8k |
| چند بخشی |
IGMP, PIM-SM, PIM-DM, MSDP, and MBGP |
|
IGMP snooping |
|
|
IGMP proxy |
|
|
Fast leave of multicast member interfaces |
|
|
Multicast traffic suppression |
|
|
Multicast VLAN |
|
| قابلیت اطمینان |
LACP |
|
STP, RSTP, VBST, and MSTP |
|
|
BPDU protection, root protection, and loop protection |
|
|
Smart Link and multi-instance |
|
|
DLDP |
|
|
ERPS (G.8032) |
|
|
VRRP, VRRP load balancing, and BFD for VRRP |
|
|
BFD for BGP/IS-IS/OSPF/Static route |
|
QoS |
Traffic classification based on Layer 2 headers, Layer 3 protocols, Layer 4 protocols, and 802.1p priority |
|
Actions of ACL, CAR, re-marking, and scheduling |
|
|
Queue scheduling algorithms, including PQ, WRR, DRR, PQ + WRR, and PQ + DRR |
|
|
Congestion avoidance mechanisms, including WRED and tail drop |
|
|
Traffic shaping |
|
| پیکربندی و نگهداری |
Console, Telnet, and SSH terminals |
|
Network management protocols, such as SNMPv1/v2c/v3 |
|
|
File upload and download through FTP and TFTP |
|
|
BootROM upgrade and remote upgrade |
|
|
802.3az Energy Efficient Ethernet (EEE) |
|
|
Hot patches |
|
|
User operation logs |
|
|
ZTP |
|
| امنیت و مدیریت |
802.1x authentication |
|
Command line authority control based on user levels, preventing unauthorized users from using commands |
|
|
DoS, ARP, and ICMP attack defenses |
|
|
Port isolation, port security, and sticky MAC |
|
|
Binding of the IP address, MAC address, interface number, and VLAN ID |
|
|
Authentication methods, including AAA, RADIUS, and HWTACACS |
|
|
Remote Network Monitoring (RMON) |
|
| ابعاد (W x D x H) |
442 mm x 420 mm x 43.6 mm |
| وزن (fully loaded) |
8.7 kg (19.2 lb) |
| پارامترهای محیط |
Operating temperature: 0°C to 40°C (32°F to 104°F) (0m to 1,800m) |
| ولتاژ بهره برداری |
AC: 90V to 290V |
حداکثر مصرف برق |
245W |
Switching bandwidth is the aggregate input and output bandwidth of all ports. So a 48 port gigabit switch would have 48Gbp/s and 48Gbp/s out, that leaves us with only 96Gbps and apparently, 80GBps would likely be the stacking port rate.
That’s a measure of how many packets per second the switch can process for certain sized packets. When packet’s size isn’t described, today it’s usually denoted for minimum size Ethernet packets, i.e. each 64 bytes. Minimum size Ethernet, to run at gig rate, is 1.488 Mpps. Unlike fabric, you don’t need to account for duplex as one port’s in is another port’s out. So for 24 gig ports, and for the optional dual 10g ports, we need (24 + 20) * 1.488 = 65.472 Mpps to support full rate.
Think of many traffic lanes (for network links) leading up to (river) bridge (for network switch [or multi-port bridge]). How many vehicles (packets) you can move across the bridge depends on how fast each vehicle can pass through the toll process (a device’s packets per second, PPS, rate) and how many lanes (bandwidth) the bridge has. So a “forwarding rate”, is the count of how many packets you can examine, per second, as they transit your switch (toll gate analogy).
۸۰۲٫۱x استاندارد بسیار امنی برای احراز هویت شبکه است . ۸۰۲٫۱x می تواند از حملات و سرقت اعتبار در ارتباطات بی سیم اتفاق می افتد مثل Man-in-the-Middle و پروکسی های Evil Twin جلوگیری کند . امنیت ۸۰۲٫۱x بسیار بیشتر از شبکه های Per-Shared Keyاست که معمولا در شبکه های شخصی از آن استفاده می شود . در استفاده از ۸۰۲٫۱x دو عامل در امنیت این استاندارد تاثیر گذار است که باید به آن توجه کرد.
۱) در پیکربندی دستی اگر مرحله ای نادرست و به خوبی پیکربندی نشود کاربران در معرض سرقت اعتبارنامه قرار میگیرند پس نباید این کار توسط کابران نهایی انجام شود چراکه نیاز به سطح بالایی از دانش IT دارد . بهتر است از نرم افزار های مخصوص پردازش ۸۰۲٫۱x استفاده شود . ۲) عامل دوم استفاده از احراز هویت مبتنی بر اعتبار سنجی (credential-based authentication ) یا تأیید اعتبار مبتنی بر گواهی(certificate-based authentication) .
EAP-TLS مبتنی بر گواهی به صورت قابل توجهی از به سرقت رفتن اعتبارنامه کاهش می دهد و ایمن ترین راه استفاده از ۸۰۲٫۱x است . نه تنها ارسال مدارک از طریق هوا ( از طریق سیگنال و بی سیم)که سرقت در آن به راحتی اتفاق می افتد را متوقف می کند بلکه کاربران را مجبور می کند فرایند ثبت نام / پردازش را انجام دهند که باعث می شود از پیکربندی صحیح دستگاه ها کاربران اطمینان حاصل کند .
برای مشاهده محصولات دیگر سایت ما اینجا کلیک کنید .
برای مشاهده محصولات متنوع تر به سایت NKTECH مراجعه نمایید .
برای مشاهده محصولات برند LAFAND به سایت لافند مراجعه نمایید .
موجود در انبار

هنوز حساب کاربری ندارید؟
ایجاد حساب کاربری
نقد و بررسیها
پاکسازی فیلترهنوز بررسیای ثبت نشده است.