

لاگ سرور چیست؟
وقتی یک وبسایت، سرور، نرمافزار یا سرویس شبکه با مشکل مواجه میشود، یکی از اولین منابعی که متخصصان برای پیدا کردن علت مشکل بررسی میکنند، لاگ سرور (Server Log) است.
لاگها در واقع گزارشهایی هستند که سرور از اتفاقات مختلف ثبت میکند؛ از ورود و خروج کاربران و درخواستهای HTTP گرفته تا خطاهای نرمافزاری، مشکلات امنیتی، ارتباطات شبکه و وضعیت سرویسها.
به زبان ساده، اگر سرور را یک سیستم در حال فعالیت در نظر بگیریم، لاگ سرور مانند دفترچهای است که اتفاقات مهم آن را ثبت میکند.
در این مقاله بررسی میکنیم لاگ سرور چیست، چه اطلاعاتی در آن ذخیره میشود، انواع لاگ سرور کداماند، چرا لاگها اهمیت دارند و چگونه میتوان از آنها برای عیبیابی، امنیت و مانیتورینگ شبکه استفاده کرد.
لاگ سرور چیست؟
لاگ سرور (Server Log) مجموعهای از اطلاعات و رویدادهایی است که توسط سیستمعامل، وبسرور، نرمافزارها و سرویسهای مختلف روی یک سرور ثبت میشود.
هر بار که اتفاق مهمی در سرور رخ میدهد، ممکن است اطلاعات مربوط به آن در یک فایل لاگ ذخیره شود.
برای مثال، زمانی که یک کاربر وارد یک وبسایت میشود، وبسرور میتواند اطلاعاتی مانند موارد زیر را ثبت کند:
- آدرس IP کاربر
- زمان درخواست
- صفحه یا فایل درخواستشده
- نوع درخواست HTTP
- کد وضعیت HTTP
- مرورگر و سیستمعامل کاربر
- حجم داده منتقلشده
- مدت زمان پاسخگویی سرور
بنابراین لاگها یک منبع بسیار مهم برای بررسی عملکرد و رفتار سرور هستند.
چرا لاگ سرور اهمیت دارد؟
لاگ سرور فقط برای مشاهده خطاها استفاده نمیشود. این اطلاعات در بخشهای مختلف مدیریت زیرساخت IT کاربرد دارند.
1. عیبیابی مشکلات
فرض کنید وبسایت شما با خطای 500 مواجه شده است.
به جای اینکه بدون اطلاعات کافی تنظیمات مختلف سرور را تغییر دهید، میتوانید لاگها را بررسی کنید تا متوجه شوید چه اتفاقی باعث ایجاد خطا شده است.
2. افزایش امنیت
لاگها میتوانند فعالیتهای مشکوک مانند:
- تلاشهای متعدد برای ورود
- درخواستهای غیرعادی
- اسکن پورت
- تلاش برای دسترسی غیرمجاز
- حملات Brute Force
- درخواستهای مشکوک HTTP
را نشان دهند.
3. مانیتورینگ سرور
با تحلیل لاگها میتوان متوجه شد که چه سرویسهایی بیشترین خطا را دارند یا چه زمانی بار سرور افزایش پیدا میکند.
4. تحلیل رفتار کاربران
در وبسرورها میتوان از لاگها برای بررسی صفحات پربازدید، خطاهای کاربران و الگوی درخواستها استفاده کرد.
5. بررسی رخدادهای امنیتی
در هنگام وقوع یک حادثه امنیتی، لاگها میتوانند به متخصص کمک کنند تا بفهمد:
چه اتفاقی افتاده، چه زمانی اتفاق افتاده و از کجا شروع شده است.
داخل لاگ سرور چه اطلاعاتی وجود دارد؟
اطلاعات ثبتشده در لاگ به نوع سرور و سرویس مورد استفاده بستگی دارد، اما معمولاً موارد زیر در آن مشاهده میشود:
| اطلاعات | توضیح |
|---|---|
| Timestamp | زمان وقوع رویداد |
| IP Address | آدرس IP مبدأ |
| Request | درخواست ارسالشده |
| Status Code | کد وضعیت پاسخ |
| User Agent | اطلاعات مرورگر یا کلاینت |
| Port | پورت مورد استفاده |
| Protocol | پروتکل ارتباطی |
| Error Message | پیام خطا |
| Process ID | شناسه پردازش |
| Username | نام کاربر در برخی سرویسها |
وجود Timestamp اهمیت زیادی دارد، زیرا به مدیر شبکه اجازه میدهد رویدادهای مختلف را بر اساس زمان با یکدیگر مقایسه کند.
انواع لاگ سرور چیست؟
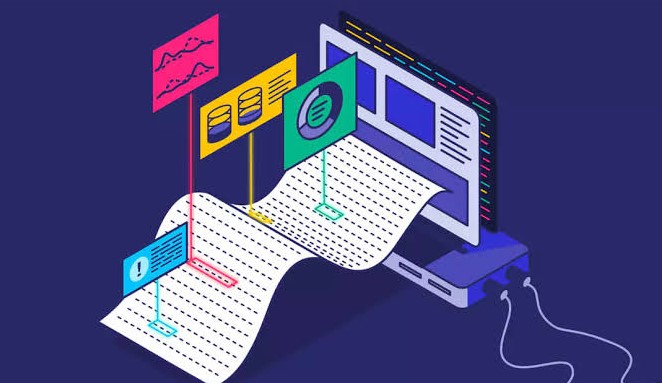
لاگهای سرور بسته به نوع سرویس و سیستمعامل میتوانند ساختارهای متفاوتی داشته باشند.
1. Access Log
Access Log یکی از مهمترین انواع لاگ در وبسرورها است.
این لاگ معمولاً درخواستهایی را که به سرور ارسال شدهاند ثبت میکند.
برای مثال:
- چه IPای درخواست ارسال کرده است؟
- چه صفحهای درخواست شده؟
- درخواست چه زمانی ارسال شده؟
- پاسخ سرور چه کدی داشته است؟
- چه مقدار داده منتقل شده است؟
Access Log برای تحلیل ترافیک وبسایت و شناسایی رفتارهای غیرعادی بسیار کاربردی است.
2. Error Log
همانطور که از نام آن مشخص است، Error Log خطاهای رخداده در سرور یا سرویس را ثبت میکند.
برای مثال ممکن است در این لاگ با مواردی مانند:
- خطای اتصال به Database
- خطای Permission
- خطای Configuration
- خطای PHP
- خطای سرویس
- Timeout
- خطاهای داخلی سرور
مواجه شوید.
در زمان عیبیابی، Error Log معمولاً یکی از اولین فایلهایی است که متخصص بررسی میکند.
3. System Log
System Log مربوط به رویدادهای سیستمعامل است.
این لاگ میتواند اطلاعاتی درباره:
- راهاندازی سیستم
- خاموش شدن سرویسها
- خطاهای سیستم
- رویدادهای سختافزاری
- مشکلات سرویسها
- تغییرات سیستم
ثبت کند.
در سیستمهای لینوکسی، ابزارها و فایلهای مختلفی برای مدیریت و مشاهده System Log وجود دارند.
4. Security Log
Security Log برای ثبت رویدادهای مرتبط با امنیت استفاده میشود.
برای مثال:
- ورود موفق
- ورود ناموفق
- تلاش برای دسترسی غیرمجاز
- تغییر سطح دسترسی
- تغییر حساب کاربری
- فعالیتهای مشکوک
میتواند در لاگهای امنیتی ثبت شود.
این اطلاعات برای تیمهای امنیت شبکه و SOC اهمیت زیادی دارد.
5. Database Log
دیتابیسها نیز لاگهای مختلفی تولید میکنند.
Database Log میتواند اطلاعاتی درباره عملکرد دیتابیس، خطاها، Queryها و رخدادهای مختلف سیستم پایگاه داده ارائه دهد.
البته نوع و ساختار این لاگها به Database مورد استفاده بستگی دارد.
لاگ وبسرور چیست؟
یکی از رایجترین انواع لاگ، Web Server Log است.
وبسرورهایی مانند Apache و Nginx معمولاً درخواستهای کاربران را در قالب لاگ ثبت میکنند.
برای مثال، یک درخواست ساده میتواند شامل اطلاعاتی شبیه این باشد:
192.168.1.10 - - [08/Aug/2026:10:15:22]
"GET /index.html HTTP/1.1" 200 5234
در این نمونه میتوان اطلاعاتی مانند IP، زمان، نوع درخواست، فایل درخواستشده، نسخه HTTP، کد وضعیت و حجم پاسخ را مشاهده کرد.
کدهای HTTP در لاگ سرور چه مفهومی دارند؟
یکی از مهمترین بخشهای تحلیل لاگ وبسرور، بررسی HTTP Status Code است.
کدهای 2xx
نشاندهنده موفقیت درخواست هستند.
مثلاً:
200 OK
یعنی درخواست با موفقیت پردازش شده است.
کدهای 3xx
معمولاً مربوط به Redirect هستند.
برای مثال:
301 Moved Permanently
برای انتقال دائمی یک URL استفاده میشود.
کدهای 4xx
معمولاً نشاندهنده خطایی از سمت درخواست کاربر یا کلاینت هستند.
برای مثال:
404 Not Found
یعنی منبع موردنظر پیدا نشده است.
کدهای 5xx
معمولاً نشاندهنده خطا در سمت سرور هستند.
برای مثال:
500 Internal Server Error
میتواند نشاندهنده یک خطای داخلی در سرور یا برنامه باشد.
لاگ سرور در عیبیابی شبکه چه کاربردی دارد؟
فرض کنید کاربران یک سازمان اعلام میکنند که دسترسی به یک سرویس با مشکل مواجه شده است.
مدیر شبکه میتواند با بررسی لاگها به دنبال مواردی مانند:
- افزایش خطاها
- قطع شدن سرویس
- تغییرات غیرعادی
- درخواستهای ناموفق
- Timeout
- خطاهای Authentication
- افزایش ترافیک
- ارتباطات غیرمعمول
باشد.
به این ترتیب، لاگ به جای اینکه صرفاً یک فایل متنی باشد، تبدیل به یک منبع اطلاعاتی برای عیبیابی زیرساخت میشود.
لاگ سرور چیست؟ و امنیت شبکه
یکی از مهمترین کاربردهای لاگها، تشخیص تهدیدات امنیتی است.
فرض کنید یک حساب کاربری در مدت کوتاهی صدها بار تلاش ناموفق برای ورود داشته باشد.
اگر این اطلاعات در لاگ ثبت شده باشد، سیستم امنیتی میتواند این رفتار را به عنوان یک فعالیت مشکوک شناسایی کند.
در محیطهای حرفهای، لاگهای سرورها معمولاً به سیستمهای مرکزی مانند SIEM ارسال میشوند تا اطلاعات چندین سرور، فایروال، تجهیزات شبکه و سرویس مختلف در یک محل جمعآوری و تحلیل شوند.
SIEM چیست و چه ارتباطی با لاگ سرور دارد؟
SIEM مخفف Security Information and Event Management است.
سیستمهای SIEM برای جمعآوری، ذخیره، جستجو و تحلیل رویدادهای امنیتی از منابع مختلف استفاده میشوند.
برای مثال یک سازمان میتواند لاگهای:
- سرورها
- فایروال
- روتر
- سوئیچ
- Active Directory
- آنتیویروس
- نرمافزارها
- سرویسهای ابری
را در یک سیستم مرکزی جمعآوری کند.
این کار باعث میشود ارتباط بین رویدادهای مختلف راحتتر شناسایی شود.
تفاوت Log و Monitoring چیست؟
لاگ و مانیتورینگ به یکدیگر مرتبط هستند، اما یکسان نیستند.
Log معمولاً رویدادها و اتفاقات را ثبت میکند.
اما Monitoring وضعیت سیستم را بهصورت مداوم بررسی میکند.
برای مثال:
مانیتورینگ میتواند نشان دهد CPU سرور به 95 درصد رسیده است.
در مقابل، لاگ ممکن است نشان دهد در همان زمان یک سرویس خاص چندین خطا ایجاد کرده است.
ترکیب این دو اطلاعات، دید بسیار دقیقتری از وضعیت زیرساخت ایجاد میکند.
لاگها کجا ذخیره میشوند؟
محل ذخیره لاگ به سیستمعامل، نرمافزار و تنظیمات سرور بستگی دارد.
در سرورهای Linux معمولاً بسیاری از لاگهای سیستمی در مسیرهایی مانند:
/var/log/
قرار دارند.
در سیستمهای Windows Server نیز رویدادهای مختلف از طریق Event Viewer قابل مشاهده هستند.
البته مسیر دقیق فایلهای لاگ به سرویس و تنظیمات آن بستگی دارد.
آیا باید لاگها را حذف کنیم؟
حذف لاگها بدون برنامهریزی میتواند مشکلساز باشد.
اگر حجم لاگها زیاد شود، فضای ذخیرهسازی سرور ممکن است بهمرور پر شود.
راهکار مناسب استفاده از Log Rotation و سیاست مشخص برای نگهداری لاگها است.
در این روش، لاگهای قدیمی به شکل کنترلشده آرشیو یا حذف میشوند.
برای سازمانها همچنین باید مدت زمان نگهداری لاگ بر اساس نیازهای امنیتی، عملیاتی و الزامات قانونی مشخص شود.
لاگ سرور چیست؟ چقدر باید نگهداری شود؟
هیچ عدد ثابتی برای تمام سازمانها وجود ندارد.
مدت نگهداری لاگ به عواملی مانند:
- نوع سرویس
- حساسیت اطلاعات
- سیاست امنیتی سازمان
- فضای ذخیرهسازی
- الزامات قانونی
- نیازهای بررسی رخداد
- حجم لاگ
بستگی دارد.
در محیطهای حرفهای بهتر است قبل از تعیین مدت نگهداری، سیاست مشخصی برای Log Retention تعریف شود.
بهترین روش برای مدیریت لاگ سرور چیست؟
برای مدیریت حرفهای لاگها بهتر است چند اصل مهم رعایت شود:
1. لاگهای مهم را مشخص کنید
همه لاگها ارزش یکسانی ندارند. مشخص کنید کدام رویدادها برای امنیت و عیبیابی مهمتر هستند.
2. زمان سیستمها را هماهنگ کنید
هماهنگ بودن ساعت سرورها اهمیت زیادی دارد. استفاده از NTP میتواند به مرتبسازی زمانی رویدادها کمک کند.
3. لاگها را مرکزی کنید
در محیطهای بزرگ بهتر است لاگها فقط روی همان سرور باقی نمانند و به یک سیستم مرکزی ارسال شوند.
4. برای لاگها Alert تعریف کنید
برای رویدادهای مهم مانند تعداد بالای Login ناموفق یا افزایش ناگهانی خطاها میتوان هشدار ایجاد کرد.
5. لاگها را در برابر تغییرات محافظت کنید
اگر مهاجم بتواند لاگها را حذف یا تغییر دهد، بررسی حادثه امنیتی بسیار دشوار خواهد شد.
6. Log Rotation را فعال کنید
برای جلوگیری از پر شدن فضای دیسک، مدیریت حجم لاگها ضروری است.
تفاوت لاگ سرور با لاگ شبکه چیست؟
لاگ سرور بیشتر روی رویدادهای مربوط به سیستمعامل، سرویسها و نرمافزارهای سرور تمرکز دارد.
در مقابل، Network Log میتواند رویدادهای مربوط به تجهیزات و ارتباطات شبکه مانند:
- Router
- Switch
- Firewall
- VPN
- Wireless Controller
را شامل شود.
در یک شبکه حرفهای، تحلیل هر دو نوع لاگ در کنار یکدیگر میتواند تصویر کاملتری از وضعیت زیرساخت ایجاد کند.
چرا مدیران شبکه باید لاگها را جدی بگیرند؟
بسیاری از مشکلات شبکه و سرور بدون بررسی لاگها بهسختی قابل شناسایی هستند.
لاگ میتواند به مدیر شبکه کمک کند تا به جای حدس زدن، بر اساس اطلاعات واقعی تصمیم بگیرد.
برای مثال اگر یک سرویس از کار افتاده باشد، لاگ میتواند مشخص کند:
چه زمانی مشکل شروع شده، چه خطایی ایجاد شده و چه سرویس یا پردازشی درگیر بوده است.
به همین دلیل، لاگ یکی از مهمترین منابع اطلاعاتی در مدیریت زیرساخت IT محسوب میشود.
جمعبندی لاگ سرور چیست؟
لاگ سرور (Server Log) یکی از مهمترین منابع اطلاعاتی برای مدیریت، عیبیابی، مانیتورینگ و امنیت سرورها و شبکهها است.
از Access Log و Error Log گرفته تا System Log و Security Log، هر کدام بخشی از اتفاقات رخداده در زیرساخت را ثبت میکنند.
بررسی صحیح لاگها به مدیران شبکه و متخصصان IT کمک میکند مشکلات را سریعتر شناسایی کنند، رفتارهای مشکوک را تشخیص دهند و عملکرد سرویسها را بهتر مدیریت کنند.
در زیرساختهای بزرگ، استفاده از ابزارهای متمرکز برای جمعآوری و تحلیل لاگها مانند SIEM میتواند دید بسیار کاملتری نسبت به وضعیت امنیت و عملکرد شبکه ایجاد کند.
در نهایت میتوان گفت:
اگر مانیتورینگ به شما میگوید «الان چه اتفاقی در حال رخ دادن است»، لاگها کمک میکنند بفهمید «چه اتفاقی افتاده و چرا».
سوالات متداول درباره لاگ سرور
لاگ سرور چیست؟
لاگ سرور مجموعهای از اطلاعات مربوط به رویدادها، درخواستها، خطاها و فعالیتهای مختلف یک سرور یا سرویس است که برای عیبیابی، امنیت و مانیتورینگ مورد استفاده قرار میگیرد.
مهمترین انواع لاگ سرور کداماند؟
Access Log، Error Log، System Log، Security Log و Database Log از رایجترین انواع لاگ هستند.
آیا لاگ سرور برای امنیت شبکه مهم است؟
بله. لاگها میتوانند اطلاعات مهمی درباره ورودهای ناموفق، فعالیتهای مشکوک و رخدادهای امنیتی ارائه کنند.
لاگ سرور کجا ذخیره میشود؟
محل ذخیرهسازی به سیستمعامل و سرویس مورد استفاده بستگی دارد. در بسیاری از سیستمهای Linux، لاگهای سیستمی در مسیر /var/log/ قرار دارند.
آیا لاگها باید همیشه ذخیره شوند؟
لازم نیست لاگها برای همیشه نگهداری شوند، اما باید بر اساس نیاز عملیاتی، امنیتی و الزامات سازمان، سیاست مشخصی برای نگهداری و آرشیو آنها تعیین شود.