

معرفی Red Team و Blue Team
با پیچیدهتر شدن حملات سایبری، دیگر استفاده از فایروال، آنتیویروس و تجهیزات امنیتی بهتنهایی برای محافظت از شبکه کافی نیست. امروزه سازمانها برای ارزیابی سطح امنیت خود از روشهایی استفاده میکنند که شرایط واقعی حملات سایبری را شبیهسازی میکنند. در این میان، دو مفهوم مهم Red Team و Blue Team نقش کلیدی در افزایش امنیت زیرساختهای فناوری اطلاعات دارند.
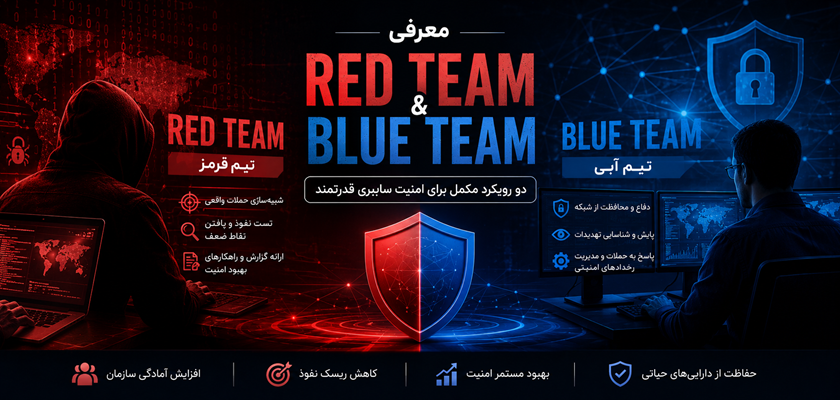
Red Team وظیفه شبیهسازی حملات واقعی را بر عهده دارد، در حالی که Blue Team مسئول دفاع، شناسایی و مقابله با این حملات است. همکاری این دو تیم باعث میشود نقاط ضعف امنیتی شناسایی و پیش از سوءاستفاده مهاجمان واقعی برطرف شوند.
در این مقاله با مفهوم Red Team و Blue Team، وظایف، تفاوتها، ابزارها و کاربردهای آنها آشنا میشویم.
Red Team چیست؟
Red Team یا تیم قرمز گروهی از متخصصان امنیت سایبری هستند که نقش مهاجم را ایفا میکنند. هدف آنها شبیهسازی حملات واقعی برای ارزیابی میزان مقاومت سیستمها، شبکهها، برنامههای کاربردی و حتی کارکنان سازمان در برابر تهدیدات سایبری است.
اعضای Red Team با استفاده از روشهایی مشابه هکرهای واقعی، تلاش میکنند بدون اطلاع تیم دفاعی به سیستم نفوذ کنند و نقاط ضعف امنیتی را شناسایی کنند.
وظایف Red Team
- شبیهسازی حملات سایبری واقعی
- ارزیابی امنیت شبکه و زیرساخت
- تست نفوذ (Penetration Testing)
- شناسایی آسیبپذیریها
- حملات مهندسی اجتماعی (Social Engineering)
- بررسی امنیت فیزیکی در صورت نیاز
- ارائه گزارش کامل از نقاط ضعف و راهکارهای اصلاح
Blue Team چیست؟
Blue Team یا تیم آبی مسئول دفاع از زیرساختهای فناوری اطلاعات در برابر تهدیدات سایبری است. این تیم بهصورت مداوم شبکه، سرورها، تجهیزات امنیتی و لاگها را پایش میکند تا هرگونه فعالیت مشکوک را شناسایی و متوقف کند.
Blue Team علاوه بر واکنش به حملات، مسئول پیادهسازی سیاستهای امنیتی، مدیریت رخدادها و افزایش آمادگی سازمان در برابر تهدیدات نیز هست.
وظایف Blue Team
- مانیتورینگ مداوم شبکه
- مدیریت رخدادهای امنیتی (Incident Response)
- تحلیل لاگها
- شناسایی تهدیدات
- مدیریت آسیبپذیریها
- بهروزرسانی تجهیزات امنیتی
- اعمال سیاستهای امنیتی
- آموزش کاربران برای کاهش خطاهای انسانی
تفاوت و معرفی Red Team و Blue Team
اگرچه هر دو تیم در حوزه امنیت سایبری فعالیت میکنند، اما اهداف و مسئولیتهای آنها متفاوت است.
| ویژگی | Red Team | Blue Team |
|---|---|---|
| نقش | مهاجم شبیهسازیشده | مدافع |
| هدف | یافتن نقاط ضعف | جلوگیری از نفوذ |
| نوع فعالیت | حمله کنترلشده | دفاع و پایش |
| تمرکز | نفوذ و بهرهبرداری | شناسایی و پاسخ |
| زمان فعالیت | پروژهای یا دورهای | مداوم |
| خروجی | گزارش آسیبپذیری | افزایش امنیت و مدیریت رخداد |
Red Team چگونه کار میکند؟
یک عملیات Red Team معمولاً شامل مراحل زیر است:
1. جمعآوری اطلاعات (Reconnaissance)
در این مرحله اطلاعات مربوط به سازمان، دامنهها، آدرسهای IP، کارکنان و سرویسهای قابل دسترس جمعآوری میشود.
2. شناسایی آسیبپذیریها
پس از جمعآوری اطلاعات، نقاط ضعف سیستمها بررسی میشوند.
3. بهرهبرداری (Exploitation)
در صورت وجود آسیبپذیری، تیم قرمز تلاش میکند به سیستم نفوذ کند.
4. حفظ دسترسی
در برخی سناریوها، حفظ دسترسی برای ارزیابی توانایی سازمان در کشف مهاجم بررسی میشود.
5. گزارش نهایی
در پایان، گزارشی شامل آسیبپذیریها، میزان موفقیت حملات و پیشنهادهای اصلاحی ارائه میشود.
Blue Team چگونه از سازمان محافظت میکند؟
تیم آبی از ابزارها و فرآیندهای مختلف برای محافظت از شبکه استفاده میکند.
از جمله:
- SIEM
- EDR و XDR
- فایروال
- سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS)
- آنتیویروس و ضدبدافزار
- مدیریت وصلههای امنیتی (Patch Management)
- سامانههای مانیتورینگ و تحلیل لاگ
هدف اصلی Blue Team، شناسایی سریع تهدیدات، جلوگیری از گسترش حمله و بازگرداندن سرویسها به حالت عادی است.
Purple Team چیست؟
در بسیاری از سازمانها، مفهوم Purple Team نیز به کار میرود.
Purple Team یک تیم مستقل نیست، بلکه رویکردی برای همکاری میان Red Team و Blue Team است. در این مدل، اطلاعات، تجربیات و نتایج آزمونهای Red Team در اختیار Blue Team قرار میگیرد تا فرآیندهای دفاعی بهبود یابد و هر دو تیم از تجربیات یکدیگر استفاده کنند.
ابزارهای متداول Red Team
ابزارهایی که معمولاً توسط تیم قرمز استفاده میشوند عبارتاند از:
- Nmap
- Metasploit Framework
- Burp Suite
- Cobalt Strike (در محیطهای مجاز و آزمایشگاهی)
- BloodHound
- CrackMapExec
- Impacket
- Wireshark
ابزارهای متداول Blue Team
تیم آبی نیز از ابزارهای مختلفی برای دفاع استفاده میکند، از جمله:
- Microsoft Defender for Endpoint
- Splunk
- Wazuh
- Elastic Security
- QRadar
- Snort
- Suricata
- Zeek
مزایای استفاده از Red Team
- شناسایی نقاط ضعف پیش از مهاجمان
- افزایش آمادگی سازمان
- ارزیابی فرآیندهای امنیتی
- کاهش احتمال نفوذ موفق
- بهبود سیاستهای امنیتی
مزایای استفاده از Blue Team
- محافظت مداوم از شبکه
- کاهش زمان شناسایی حملات
- واکنش سریع به رخدادها
- مدیریت بهتر تهدیدات
- افزایش پایداری سرویسها
چه سازمانهایی به Red Team و Blue Team نیاز دارند؟
این رویکرد برای بسیاری از سازمانها ضروری است، از جمله:
- مراکز داده
- بانکها و مؤسسات مالی
- سازمانهای دولتی
- شرکتهای فناوری اطلاعات
- اپراتورهای مخابراتی
- ارائهدهندگان خدمات ابری
- شرکتهای تجارت الکترونیک
- صنایع حساس مانند انرژی، نفت و گاز و بهداشت
Red Team یا Penetration Test؛ تفاوت چیست؟
بسیاری از افراد Red Team را با تست نفوذ یکسان میدانند، در حالی که این دو مفهوم تفاوت دارند.
تست نفوذ معمولاً روی یک سیستم، نرمافزار یا بخش مشخص از زیرساخت انجام میشود و تمرکز آن یافتن آسیبپذیریهای فنی است. اما عملیات Red Team یک شبیهسازی کامل از حملات واقعی است که علاوه بر فناوری، افراد، فرآیندها و توانایی سازمان در کشف و پاسخ به حمله را نیز ارزیابی میکند.
جمعبندی معرفی Red Team و Blue Team
معرفی Red Team و Blue Team دو بخش مکمل در امنیت سایبری هستند که با اهداف متفاوت اما در راستای افزایش امنیت سازمان فعالیت میکنند. Red Team با شبیهسازی حملات واقعی، نقاط ضعف زیرساخت را آشکار میکند و Blue Team با پایش، دفاع و پاسخ به تهدیدات، از داراییهای سازمان محافظت میکند.
استفاده همزمان از این دو رویکرد و ایجاد همکاری میان آنها از طریق Purple Team، یکی از بهترین روشها برای افزایش تابآوری سایبری، کاهش ریسک نفوذ و بهبود مستمر امنیت شبکه محسوب میشود.